Просты кантроль
Выдатная абарона
Квас Про адкрывае як замежныя сэрвісы, недаступныя з Расіі, так і расійскія сэрвісы, недаступныя з-за мяжы. Акрамя гэтага, Квас Про умее рабіць і шмат іншага (глядзіце ніжэй).
Квас Про працуе на роўтарах ад кампаніі Netcraze (раней Keenetic) пад кіраваннем абалонкі Entware і на роўтарах пад кіраваннем OpenWrt, у тым ліку на роўтарах GL.iNet. Усталяванне — адна каманда па SSH, кіраванне — у браўзеры.
Безвыплатна · Без збору тэлеметрыі · Наладзілі і забылі
мінімум
для правілаў па краіне
і трэкераў з кораба
Платформы: Keenetic/Netcraze (Entware) і OpenWrt (праверана чыстая OpenWrt), уключаючы GL.iNet. Архітэктуры: aarch64, armv7 і mipsel.
Усталяванне ў тры крокі
Усталюйце пакет
Скапіруйце каманду ніжэй і выканайце яе ў тэрмінале роўтара. Пасля завяршэння ўсталявання там жа з'явіцца токен для ўваходу. Скапіруйце яго.
Адкрыйце ў браўзеры
Адкрыйце вэб-інтэрфейс роўтара і ўстаўце токен, скапіраваны на першым кроку, — далей ідзіце падказкам майстра першай наладкі.
Усталюйце сертыфікат
Майстар першага запуску прапануе спампаваць сертыфікат, створаны вашым роўтарам. Усталюйце яго на камп'ютар звычайнымі сродкамі вашай АС.
curl -fsSL https://kvaspro.su/install.sh | shПадрабязнасці глядзіце ў кіраўніцтве па ўсталяванні.
Перавагі
Зручнасць, гнуткасць, абарона і ўсё пад кантролем.
Гнуткасць і кантроль, ніякіх канфігаў
Наладжвайце злучэнні, правілы доступу і абарону ў зразумелым вэб-інтэрфейсе — як у звычайнай праграме. Ніякіх канфігаў, каманд у кансолі і перазагрузак.
Маршрутызацыя па сайтах і краінах
Белы спіс вырашае, што ідзе праз абаронены канал, што наўпрост, а што зачыніць — па даменах і па цэлых краінах (geoip). Ёсць рэжым «АКРАМЯ»: правіла дзейнічае на ўсе краіны, акрамя адзначаных.
Гатовыя наборы даменных імёнаў
Гатовыя аўтарскія наборы даменаў і адрасоў папулярных сэрвісаў, так званыя «Закваскі»: месенджары, відэа, праца, банкі, гульні і разумны дом. Імпартуйце патрэбны набор у адзін клік.
Правілы для кожнага дамена і прылады
Кожнаму гаджэту ў хатняй сетцы — свая палітыка доступу і маршрутызацыі. Тэлефон пусціце праз адзін канал, тэлевізар — наўпрост, працоўны ноўтбук — праз іншы.
Абарона ад рэкламы і небяспечных сайтаў
Фільтры непажаданых і небяспечных сайтаў, абарона ад спаму і фішынгу, строгі адбор па катэгорыях. Усё працуе на ўзроўні DNS прама на роўтары: нават калі прылада не мае сваіх наладаў.
Некалькі злучэнняў адначасова
Пратаколы WireGuard, VLESS, TrustTunnel і новыя даступныя без абмежаванняў. Некалькі злучэнняў можна трымаць уключанымі адначасова і размяркоўваць паміж імі дамены Белага спісу.
«Квас Про» у справе
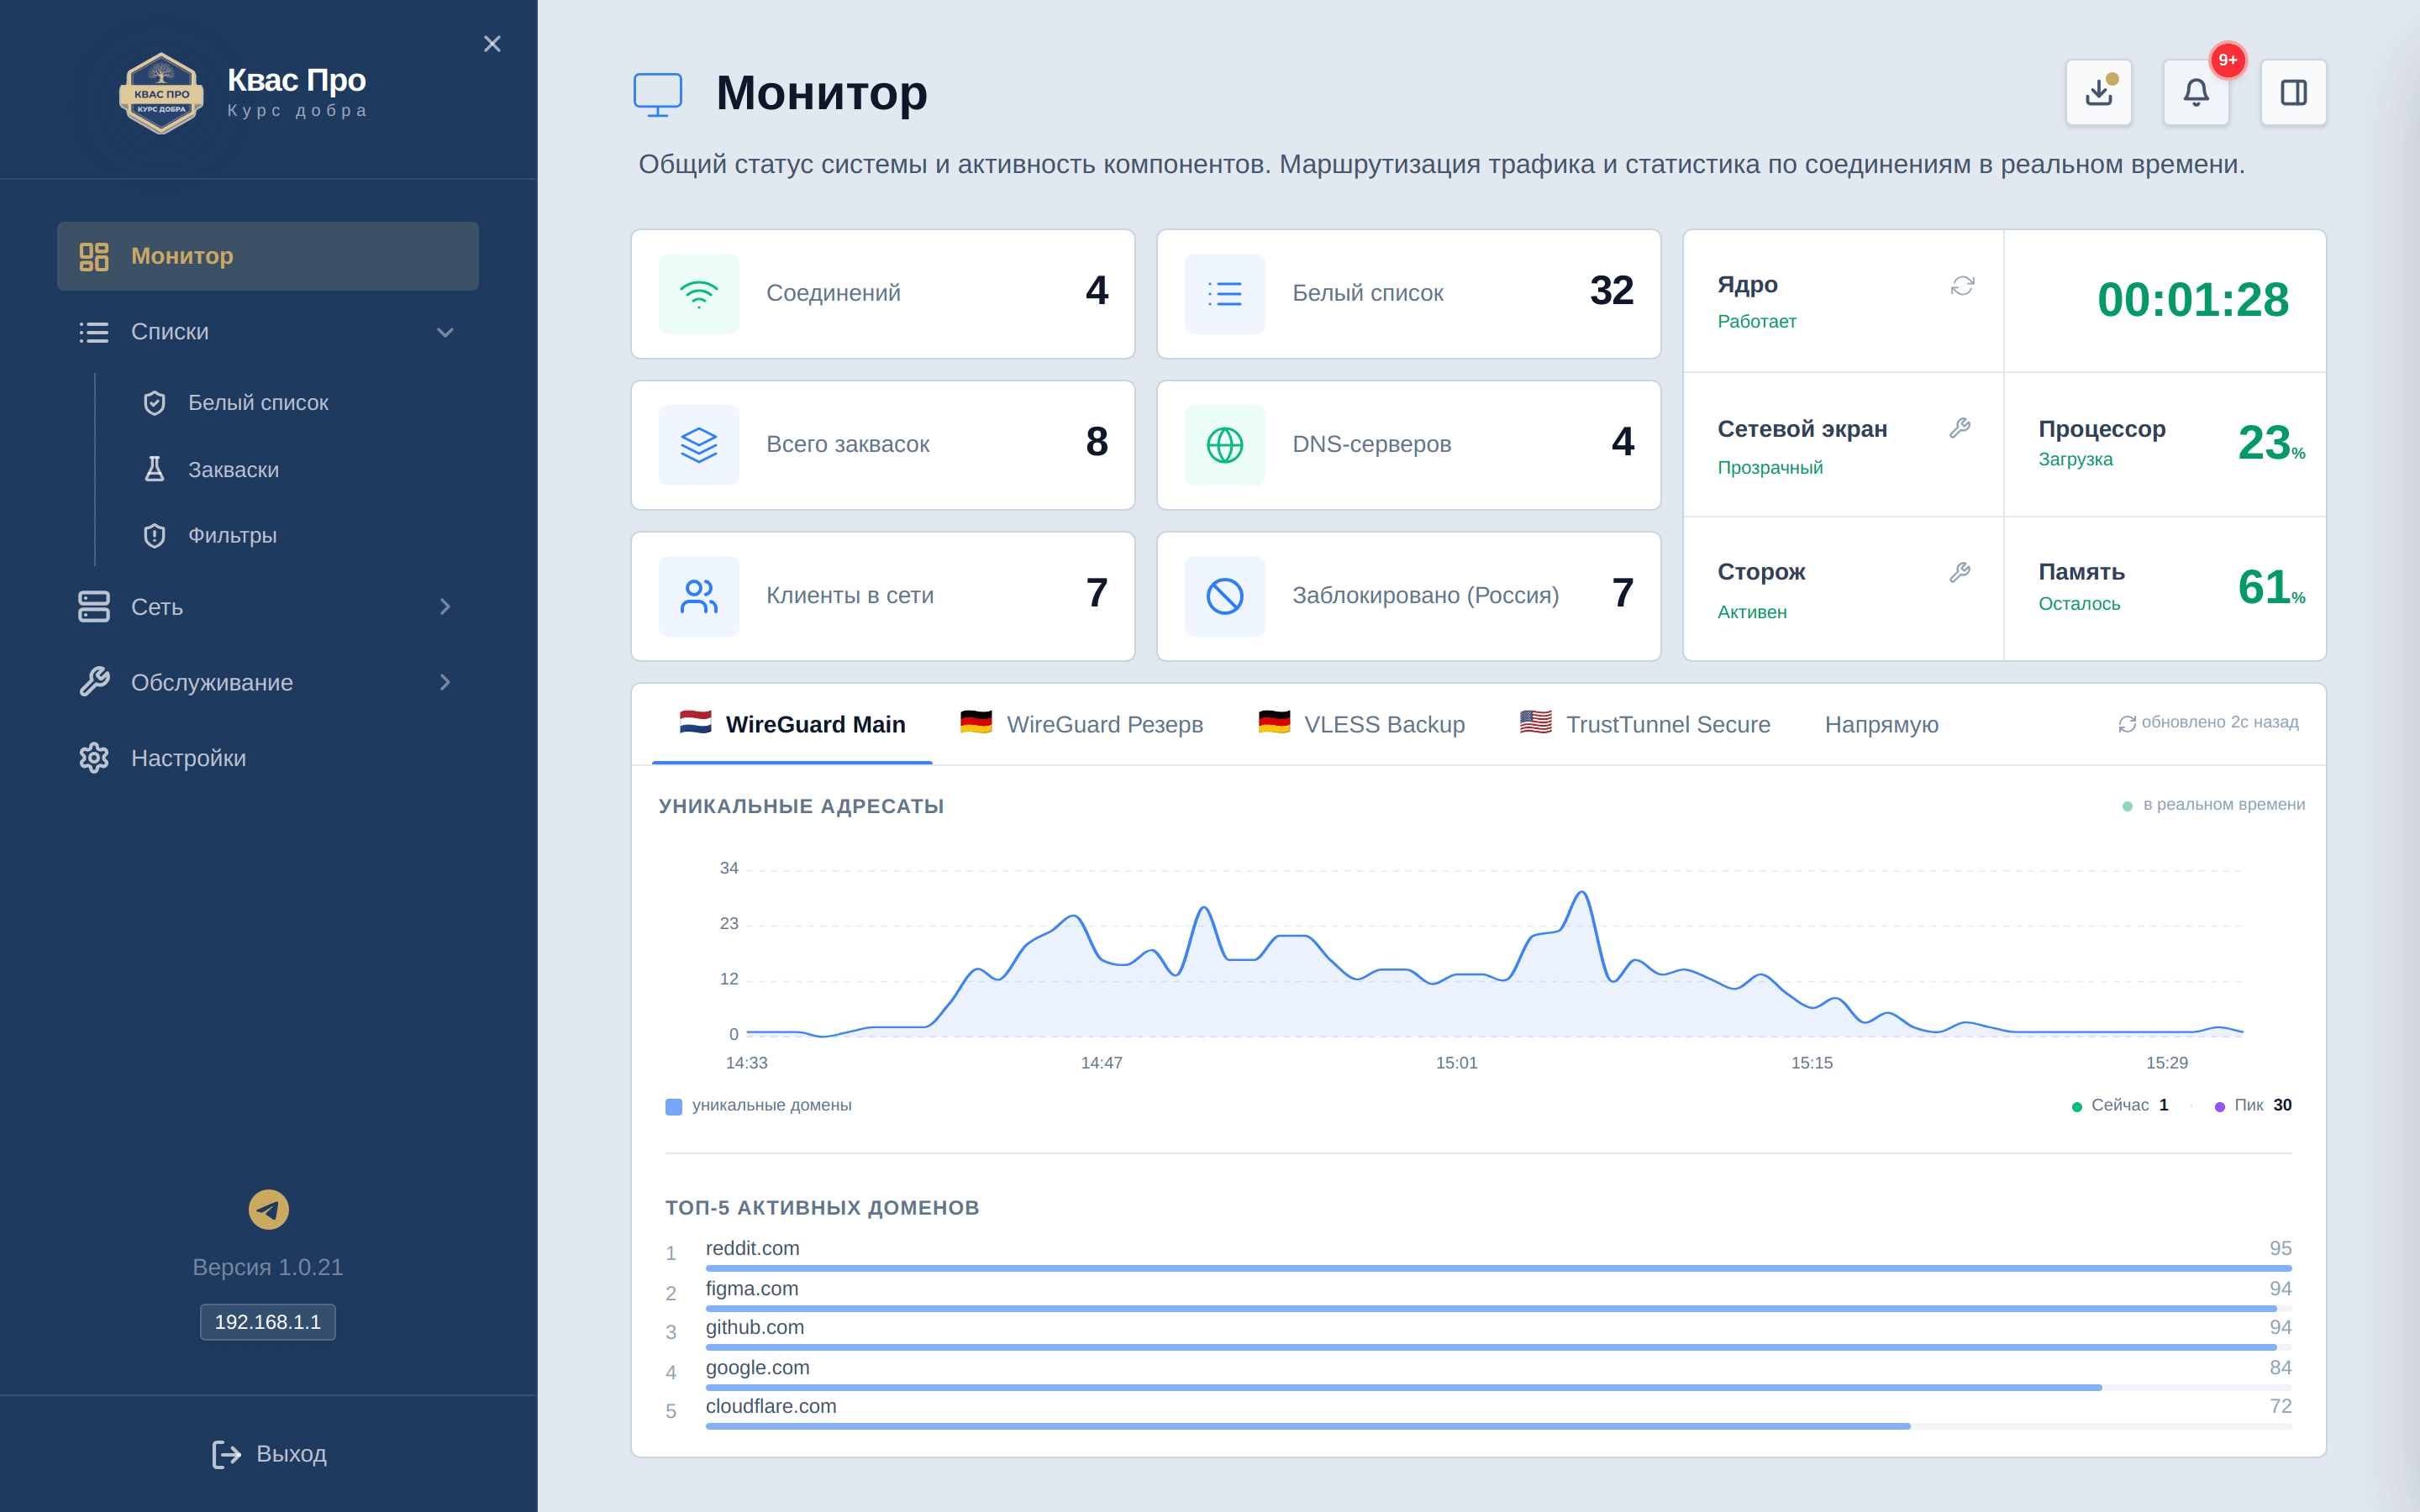
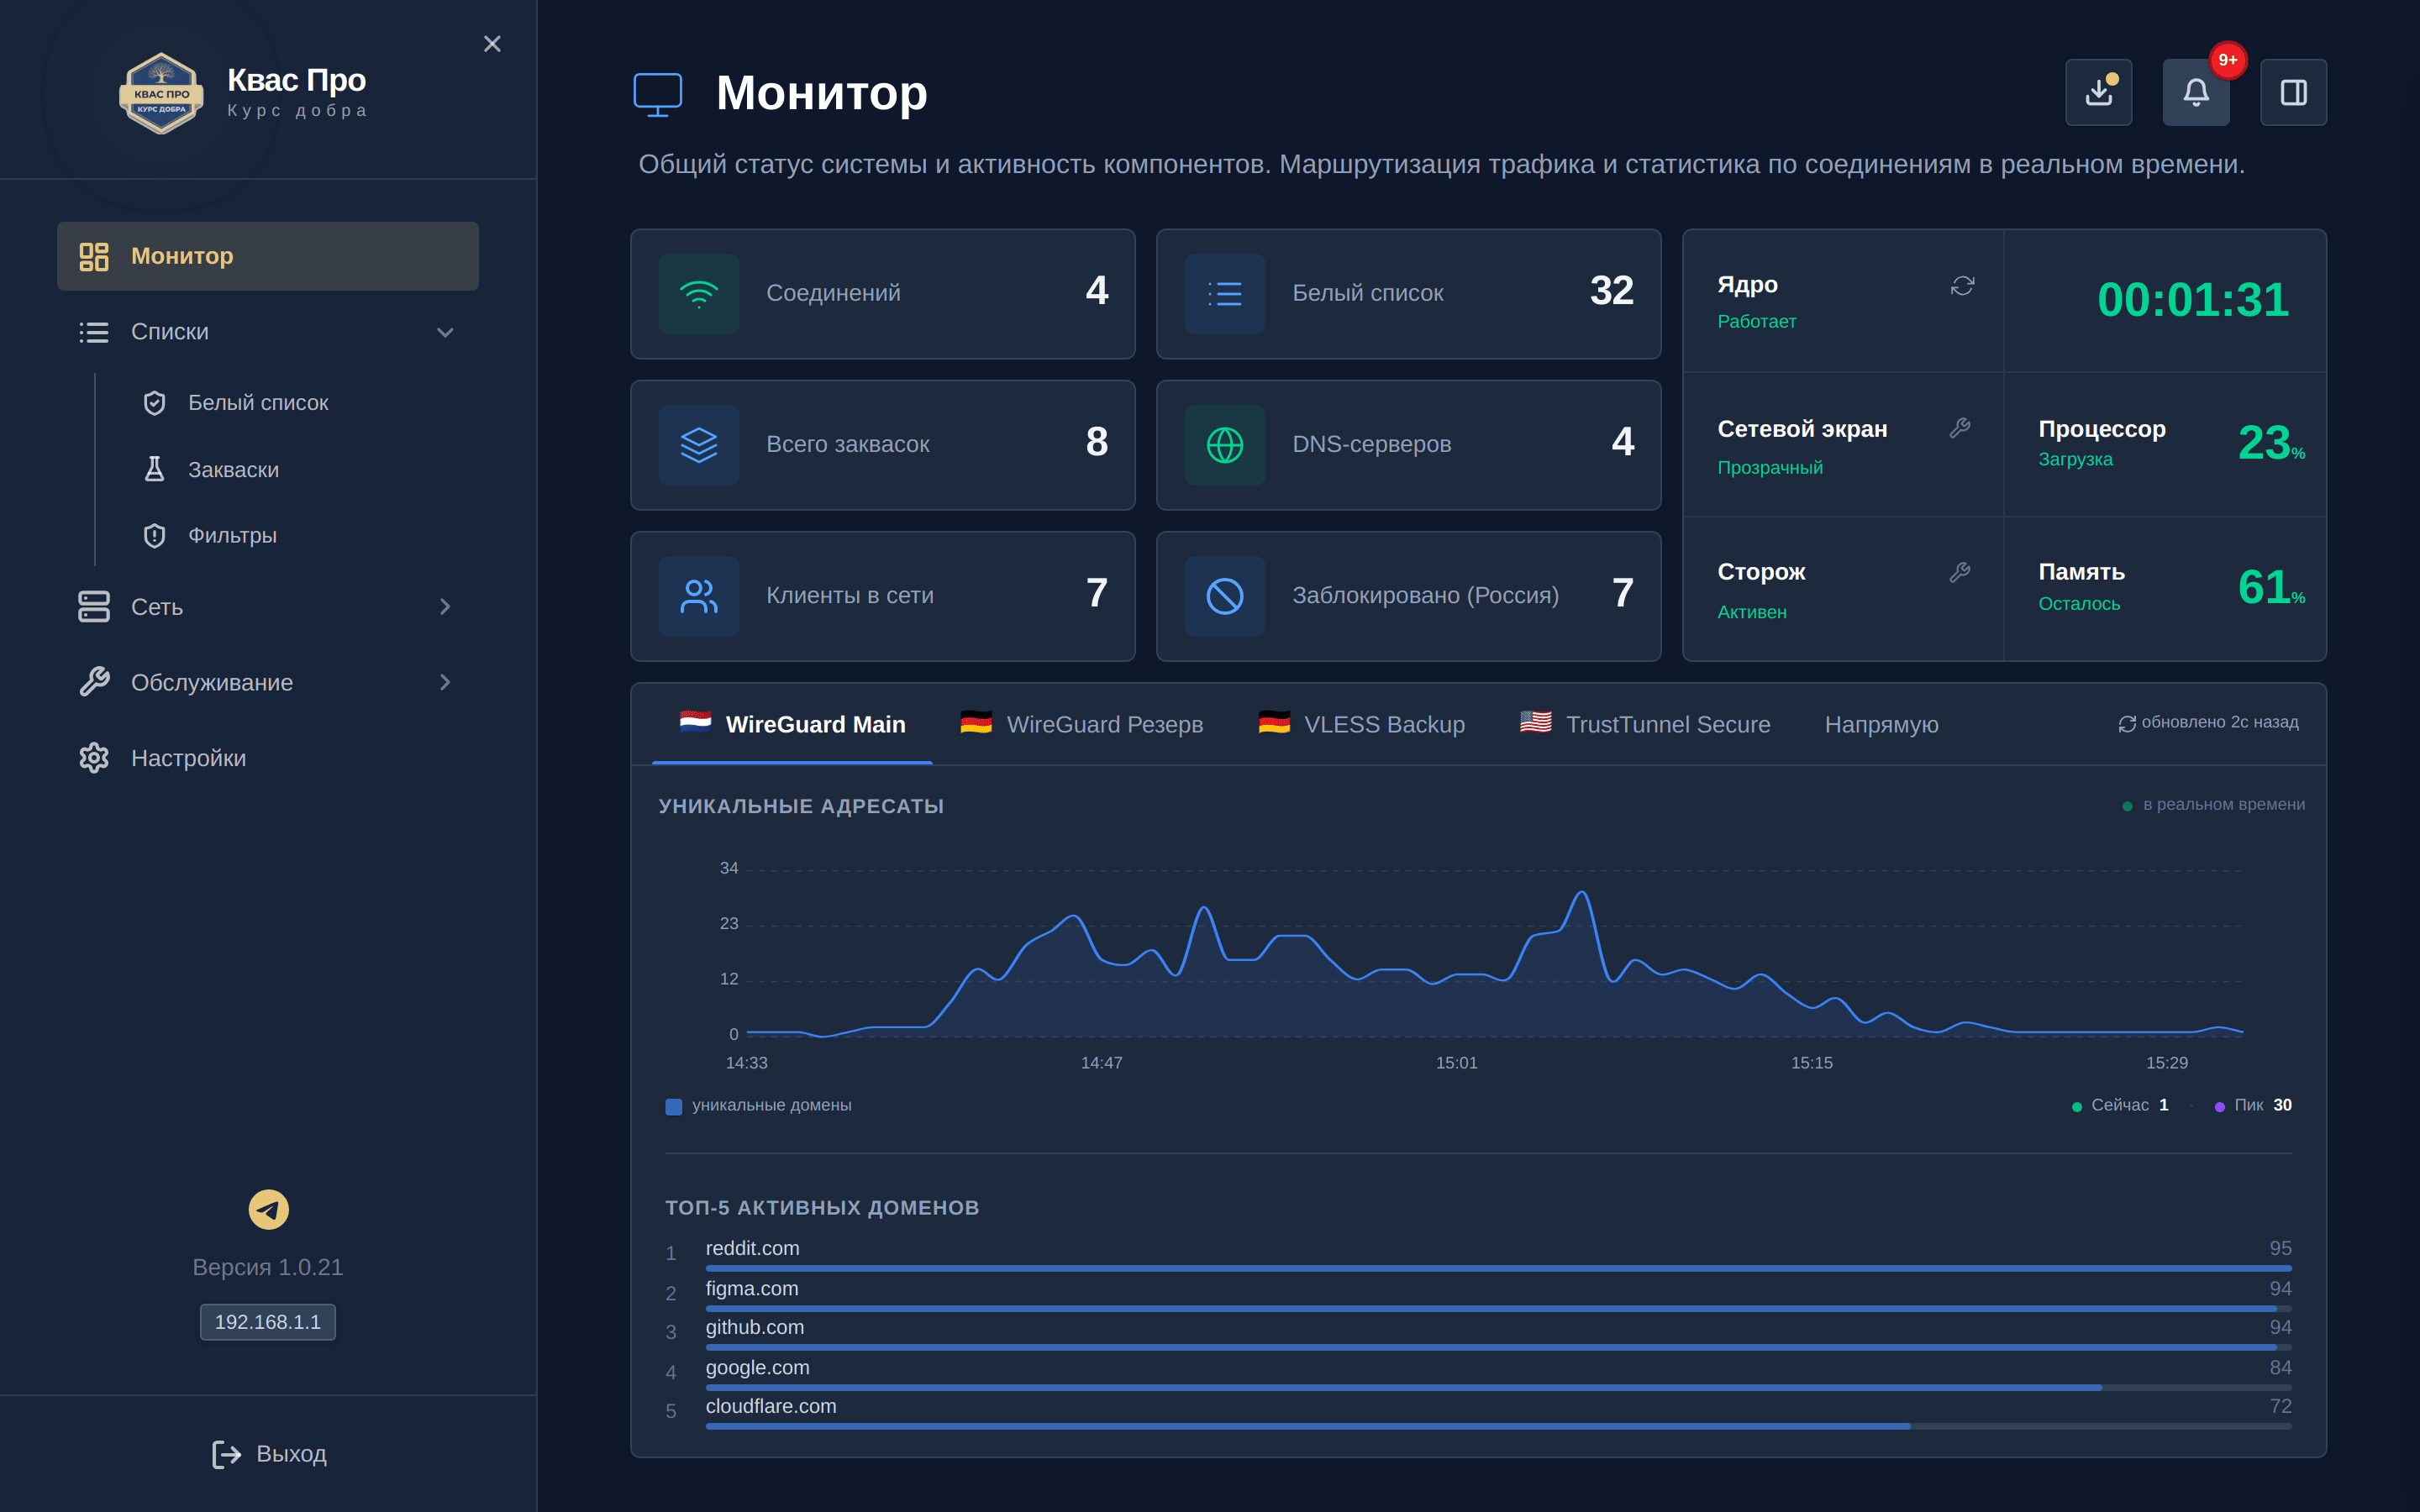
За хвіліну: усталяванне на роўтар і галоўныя экраны панэлі — манітор, белы спіс, фільтры, злучэнні, кліенты і журнал.


Што робіць «Квас Про» на выдатна?
Зразумела, па сутнасці і прама на вашым роўтары.
Абараняе злучэнні
Трафік можа ісці праз некалькі шыфраваных каналаў — даныя абаронены ў любой сетцы.
Фільтруе спам і фішынг
Гатовыя наборы правілаў адсяваюць спам і небяспечныя старонкі; спісы абнаўляюцца самі.
Кантралюе доступ
Якія сайты даступныя прыладам дома і ў офісе — вырашаеце вы; розныя правілы для розных прылад.
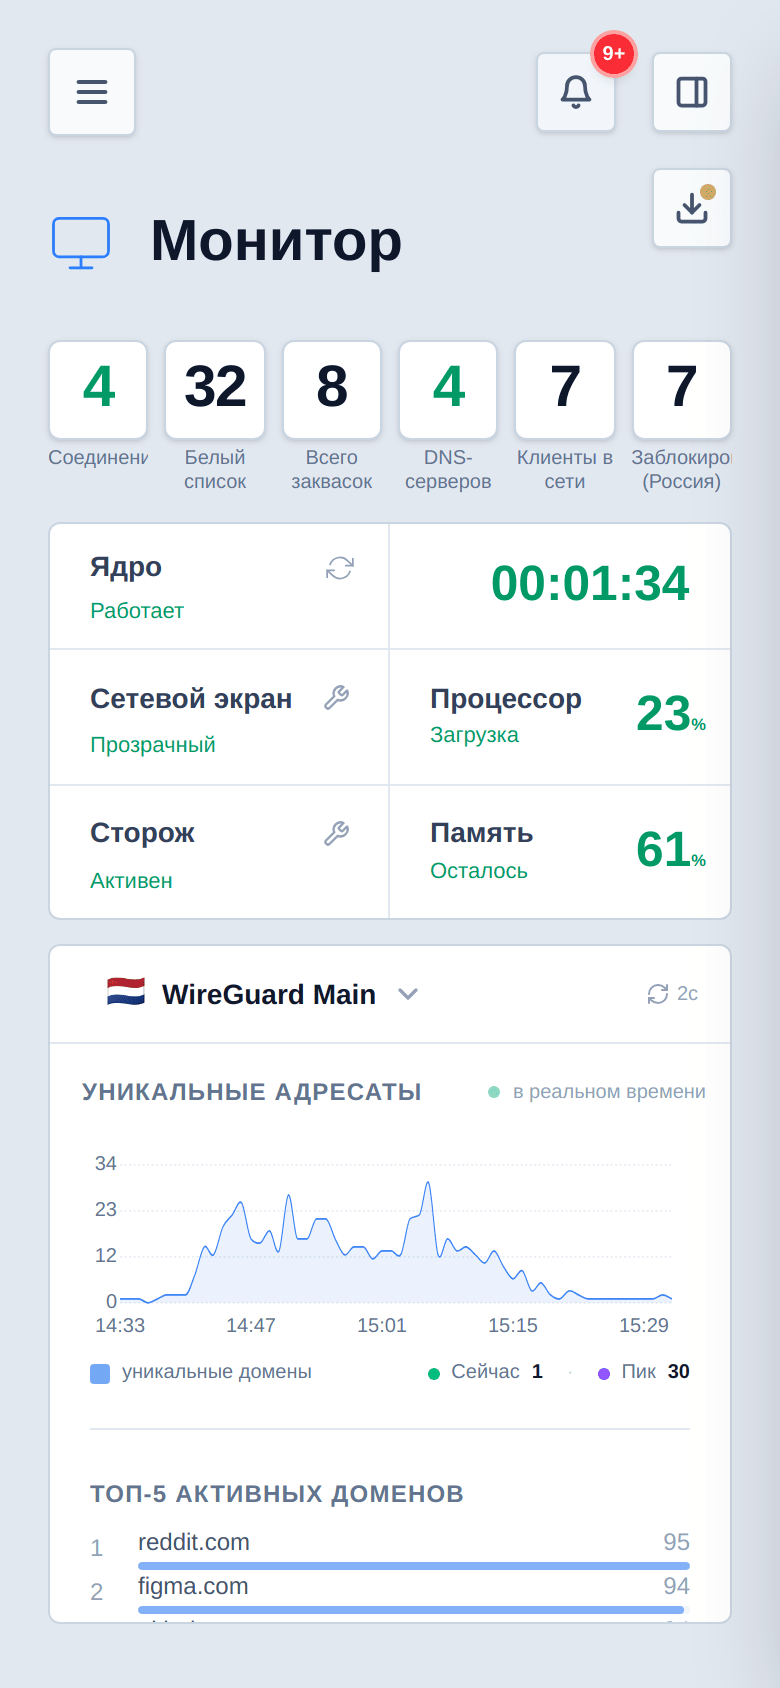
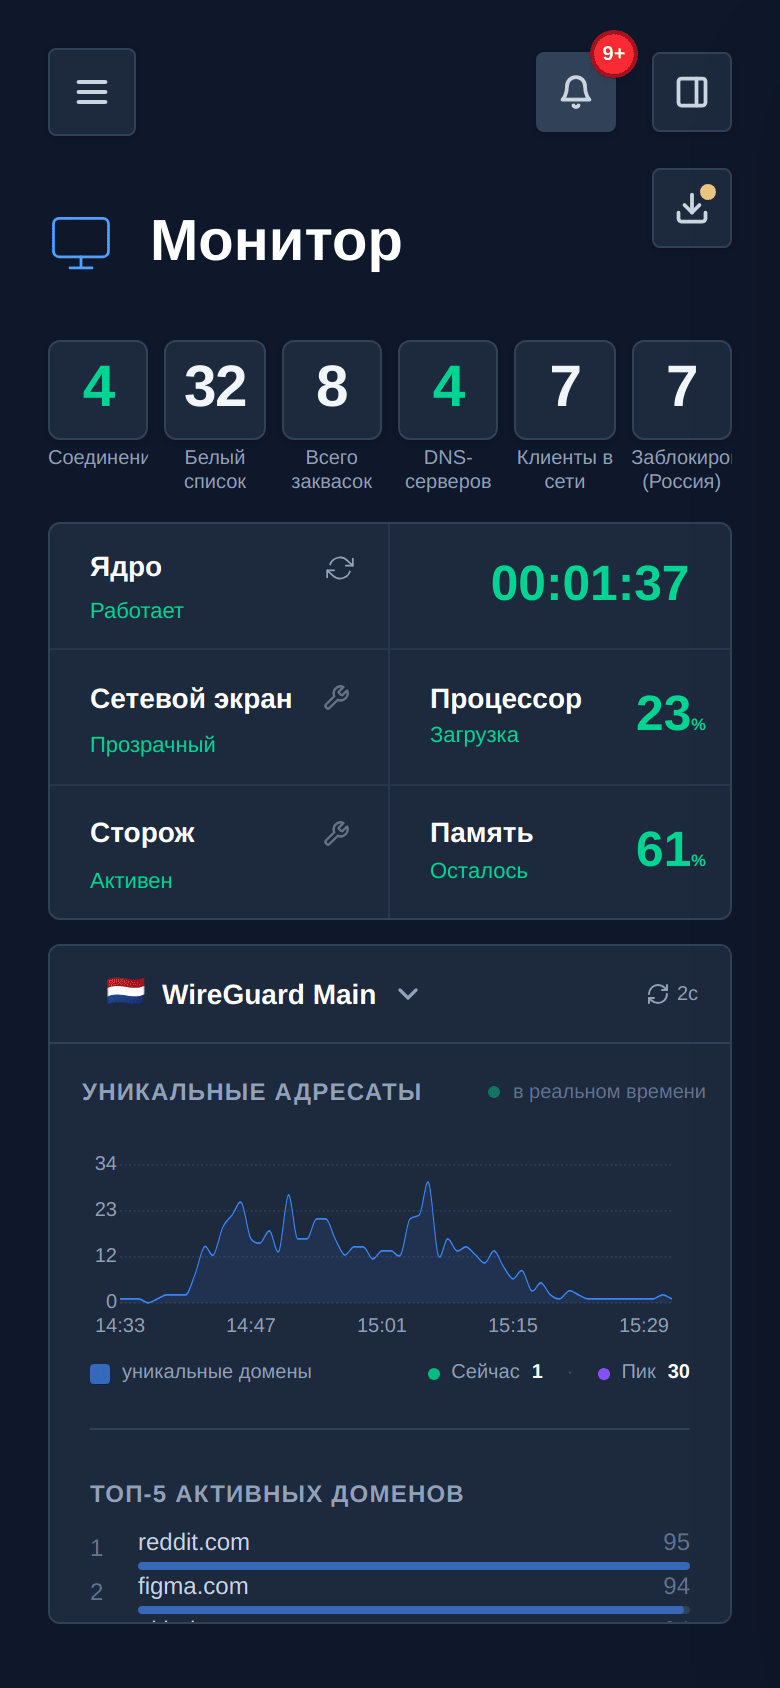
Кіруем роўтарам з любой прылады
Вэб-інтэрфейс «Квас Про» адаптуецца пад тэлефон, планшэт і дэсктоп — кіруйце абаронай, фільтрамі і доступам з любога месца, прама з браўзера.
«Квас Про» у Telegram
Навіны, падтрымка і абмеркаванне
Дарожная карта
Абнаўленні выходзяць рэгулярна.
Вось што ўжо зроблена і што запланавана.
Аснова
- Веб-интерфейс без командной строки
- Мониторинг трафика
- Соединения WireGuard, TrustTunnel, VLESS
- Белый список и «Закваски»
- Светлая и тёмная тема
Абарона і фільтры
- Защита от спама и фишинга по странам
- Фильтр рекламы, трекеров и вредоносных сайтов
- Диагностика и журнал
- Клиенты и маршрутизация
- Свои VPS-серверы
Адаптыўнасць
- Мобильный и планшетный вид
- Карточные списки на узких экранах
- Адаптивные мастера и формы
Абнаўленні
- Обновление по воздуху (OTA) с проверкой и откатом Честно: установка обновления из панели не работала ни на один прежний выпуск — починена в 1.0.22. До этого выпуски попадали на устройство только выкладкой с рабочей станции.
- Выпуски под три архитектуры: aarch64, armv7 и mipsel
Што ўжо працуе пасля абнаўлення
- Рэжым «Звычайны»: на OpenWrt — сумленны перахоп усяго трафіку, на Keenetic — «Гібрыдны»
- Майстар новага злучэння называе спосаб падключэння, які прадукт не ўмее, і не дае захаваць загадзя непрацоўнае
- Канал «Тэлеграм» у зваротнай сувязі бачны заўсёды і пазначаны кропкай стану: зялёная — адказвае, чырвоная — недаступны, з прычынай
- Шырыню калонак у табліцах можна змяняць мышшу, загалоўкі трымаюцца пры пракрутцы, даныя пад імі не прасвечваюць
- Абнаўленне з панэлі працуе і на прыладах з папярэдняй версіяй: з праверкай, пацверджаннем і адкатам
Жывучасць, рэзервовыя шляхі VLESS і журналы
- Запасны канал: пры адмове асноўнага злучэння трафік сам пераходзіць на выбраны запасны — выхад закрываецца і здымаецца толькі пасля пацверджанай перабудовы
- Рэзервовыя шляхі VLESS: перадача праз WebSocket і HTTPUpgrade (TCP таксама працуе), шыфраванне TLS як альтэрнатыва Reality, мультыплексаванне h2mux і smux — шлях праз CDN, калі адрас сервера абрэзаны
- Службовыя журналы спампоўваюцца па адным і ў адным архіве; запісы выгружаюцца за выбраны тэрмін у трох фарматах, ключы і паролі са строк выразаюцца
- Серверы прымаюцца па спасылцы-падпісцы: спіс спасылак, адзін закадаваны радок, файл JSON або набор Clash; паўторны імпорт не стварае дубляў
Пратаколы і серверная частка
- Новые протоколы: Hysteria2, AnyTLS, ShadowTLS и Shadowsocks-2022
- Установка серверной части для них на свой VPS — тем же порядком, что уже работает: закреплённая версия, проверка после установки, повтор и откат
- Распространённая панель для протокола, если она для него есть; если панели нет — серверную часть ставит свой скрипт, и продукт говорит об этом прямо
Адбітак і імя сервера
- Смена отпечатка (fingerprint) и имени сервера (SNI)
Ядро 1.14.3
- Переход ядра на sing-box 1.14.3 — закреплённая версия ядра поднимается с 1.13.3
- Ядро даёт штатно локальные имена устройств (например
printer.lan) и маршрутизацию по устройству — прежде это планировалось делать вручную - Обязательные ворота до выпуска Память и процессор нового ядра на устройствах класса 256 МБ измеряются ДО выпуска: этот риск сегодня не измерен.
Прылады і сетка
- Гибкие правила на отдельное устройство: весь трафик в туннель, кроме избранных сайтов — сегодня такой «обратный» набор действует сразу на всю сеть
- Распределение разных соединений по узлам: каждый поток идёт через один узел, а разные потоки могут идти через разные
- Исправление уведомлений о новых устройствах Сегодня настройка включена по умолчанию, но сообщений о новых устройствах нет ни одного — выпуск это исправляет.
- Гостевая сеть и изоляция «умных» устройств: отдельные правила для гостей и для камер, лампочек и розеток. Сегодня работает разделение по сетям и сегментам
Платформы, сэрвісы і справаздачы прапанова
- Новые платформы: x86, Raspberry Pi и Docker
- Полная поддержка стоковых прошивок GL.iNet (op24 и op25) — сегодня они честно числятся «не проверены»
- Мастера переезда с чужих решений: Amnezia, XKeen, HomeProxy
- Маркетплейс «Заквасок» от сообщества — сегодня есть только встроенный каталог
- История трафика и отчёты за период — сегодня только суточная статистика по хостам
- Полноценный IPv6 наружу
Падрыхтоўка да ядра 1.16+
- Подготовка к переходу на линию ядра sing-box 1.16 и новее
Чыстка і шляхаў шматлікасць
- Вычистка устаревшего
- Мультипуть — несколько узлов как один канал — как исследование, а не как обещание Слить несколько узлов в один поток ядро не умеет: для этого нужен multipath-TCP/MPQUIC или собственный прокси. Агрегация скорости одного потока не обещается нигде.
Пастаўка і доказы прапанова
- Состав поставки: SBOM в формате CycloneDX
- Подтверждение происхождения сборки (SLSA provenance) и акты приёмки в документации проекта
- Интеграция LuCI и расширенные наборы правил
Кіраванне звонку прапанова
- Доступ к панели без проброса портов на роутере
- Приложение для телефона как отдельный продукт Сегодня эту нужду закрывает установка панели как приложения (PWA) — отдельного приложения нет.
Не плануецца
Гэтага ў прадукце не будзе — называем прычыну, каб не чакаць марна:
- Маскировка WireGuard (AWG) — в официальном ядре sing-box обфускации нет, а свою сборку ядра проект не делает. Обещание маскировки снято.
- Шифрованные обёртки ссылок — ключи лежат внутри чужих приложений, а их схемы меняются; продукт принимает обычную ссылку
https://. - Балансировщик нескольких соединений с агрегацией скорости — в официальном ядре нет выбора узлов «load-balance», и слить несколько узлов в один поток ядро не умеет. Вместо него в 1.0.27 идёт распределение РАЗНЫХ соединений по узлам; агрегацию скорости одного потока не обещаем нигде.
- XHTTP — в официальном ядре sing-box его нет.
- Новые языки интерфейса — отдельного выпуска не требуют: панель говорит на четырёх языках (русский, беларуская, English, 中文).
Тэрміны прыблізныя і могуць змяняцца: разлічаны ад выпуску 1.0.23 — +2 тыдні на выпуск з трэцім нумарам (1.0.24, 1.0.25…), +4 тыдні на выпуск з новым другім нумарам (1.1, 1.2…).
Обсуждение на форуме Keenetic/Netcraze
Вопросы, опыт настройки и поддержка сообщества на форуме Keenetic/Netcraze.
Гатовы паспрабаваць?
Спампуйце «Квас Про» і наладзьце абарону, фільтрацыю і кантроль доступу на роўтары за некалькі хвілін.
Усе адказы тут!
Тут усё, што трэба ведаць пра «Квас Про».
Не знайшлі адказ? Прагледзьце дакументацыю.
Першая версія праграмы «Квас» стваралася, калі быў у модзе пратакол Shadowsocks. Слова Shadowsocks на канцы гучыць па-руску як «сок», а наш адказ на «сок» — гэта квас.
Калі ж гаварыць сур'ёзна: «квас» — слова рускае, добрае і бадзёрае, як і сам напой. Яно простае і кароткае, лёгка чытаецца. Надакучыла ўсё англасаксонскае, калі людзі забываюць роднае на карысць модных слоў. Таму «Квас» — гэта наша, спрадвечнае. З любоўю да радзімы і блізкіх.
Прыстаўка «Пра» азначае не толькі прафесійны падыход да маршрутызацыі, але перш за ўсё прастату. Прастата закладзена ў самым падыходзе: складаныя налады схаваныя ўнутры кода, а карыстальніку ўсё наладжваюць майстры. Калі гэтага мала, у праграме ёсць экспертны рэжым, дзе налады можна задаць дакладней.
Так: трафік ідзе праз шыфраваны канал (WireGuard і іншыя пратаколы), а фільтры адсяваюць спам і фішынгавыя старонкі. Доступам да сайтаў вы кіруеце самі — для ўсяго дома або для асобных прылад.
Так, гэта асноўны рэжым. Белы спіс вырашае, што ідзе праз абаронены канал, што наўпрост, а што зачыніць — па даменах, гатовымі «Закваскамі» або цэлымі краінамі. Астатні трафік не запавольваецца.
Так: можна трымаць некалькі VPN-злучэнняў уключанымі адразу і размяркоўваць паміж імі дамены Белага спісу — напрыклад, адны сэрвісы весці праз адзін сервер, іншыя праз іншы.
Так: увесь трафік да IP-адрасоў выбраных краін (geoip) можна накіраваць праз патрэбнае злучэнне або зачыніць. Ёсць рэжым «АКРАМЯ» — правіла дзейнічае на ўсе краіны свету, акрамя адзначаных: напрыклад, замежныя сайты ідуць праз VPN, а расійскія — наўпрост.
«Квас Про» — інструмент выбарчай маршрутызацыі: вы самі выбіраеце, якія рэсурсы весці праз абароненае злучэнне. Доступ да канкрэтнага сайта залежыць ад вашага злучэння і сервера; адказнасць за выкарыстанне — на карыстальніку.
Не, магутны не патрэбны, але ёсць мінімальныя патрабаванні. Патрэбны роўтар Keenetic/Netcraze з Entware або прылада на OpenWrt (уключаючы GL.iNet) з архітэктурай aarch64, armv7 або mipsel (MIPS32 з прамым парадкам байтаў; зборка пад mipsel выходзіць разам з астатнімі). Аператыўнай памяці — мінімум 256 МБ (рэкамендуем 512 МБ і больш); роўтары з 128 МБ RAM не падыходзяць. Пры малой убудаванай памяці sing-box і даныя можна вынесці на USB-носьбіт. Падрабязнасці — у кіраўніцтве па ўсталяванні.
Так: роўтары GL.iNet працуюць пад кіраваннем OpenWrt, які Квас Про падтрымлівае з першай версіі. Праверана праца толькі на чыстай OpenWrt: фірмовыя прашыўкі GL.iNet (op24 і op25) пакуль не правераны. Прыдатныя мадэлі — на старонцы Мадэлі роўтараў. Патрэбны архітэктура aarch64, armv7 або mipsel і мінімум 256 МБ аператыўнай памяці (рэкамендуем 512 МБ): з лінейкі GL.iNet падыходзяць мадэлі ўзроўню Beryl AX (GL-MT3000) і вышэй, а раннія «кішэнныя» мадэлі са 128 МБ — не. Падрабязнасці — у раздзеле Патрабаванні да абсталявання.
Працуе там, дзе краіна не ўваходзіць у пералік несяброўскіх. Праграма вызначае краіну па знешнім адрасе фізічнага канала сувязі (дзеючае злучэнне краіну не падмяняе) і, калі краіна ўваходзіць у пералік дзяржаў і тэрыторый, якія ўчыняюць у дачыненні да Расіі несяброўскія дзеянні (распараджэнне Ўрада РФ ад 05.03.2022 № 430-р — поўны тэкст), праца вэб-інтэрфейса блакуецца: замест уваходу паказваецца старонка-папярэджанне, а прамыя запыты адхіляюцца. Спіс краін задаецца пры зборцы пакета. Асобна: даступнасць канкрэтных сэрвісаў і пратаколаў залежыць ад правайдэра і заканадаўства краіны.
Так: кожнай прыладзе ў сетцы — свая палітыка доступу і маршрутызацыі. Тэлефон праз адзін канал, тэлевізар наўпрост, працоўны ноўтбук праз іншы, а разумныя прылады можна ізаляваць ад астатняй сеткі.
Не абавязкова: можна падключыць гатовы VPN-профіль. А калі сервер ёсць — «Квас Про» наладзіць яго серверную частку сам, па SSH і без ручной працы.
Усталяванне — адным радком, далей усё праз вэб-інтэрфейс. Абнаўленні прыходзяць «па паветры» адной кнопкай, без SSH. Падрабязнасці — у кіраўніцтве па ўсталяванні.
Праграма распаўсюджваецца па безвыплатнай ліцэнзіі: бясплатна, без аплаты і без ліцэнзійных ключоў, без абмежавання па часе — даступныя ўсе магчымасці. Нельга прадаваць і распаўсюджваць праграму, змяняць яе і вымаць зыходны код. Поўныя ўмовы — на старонцы ліцэнзіі. Падтрымаць праект можна добраахвотным пераказам.
Засталіся пытанні?
Напішыце нам у Telegram — дапаможам з усталяваннем і наладкай.
Напісаць у Telegram